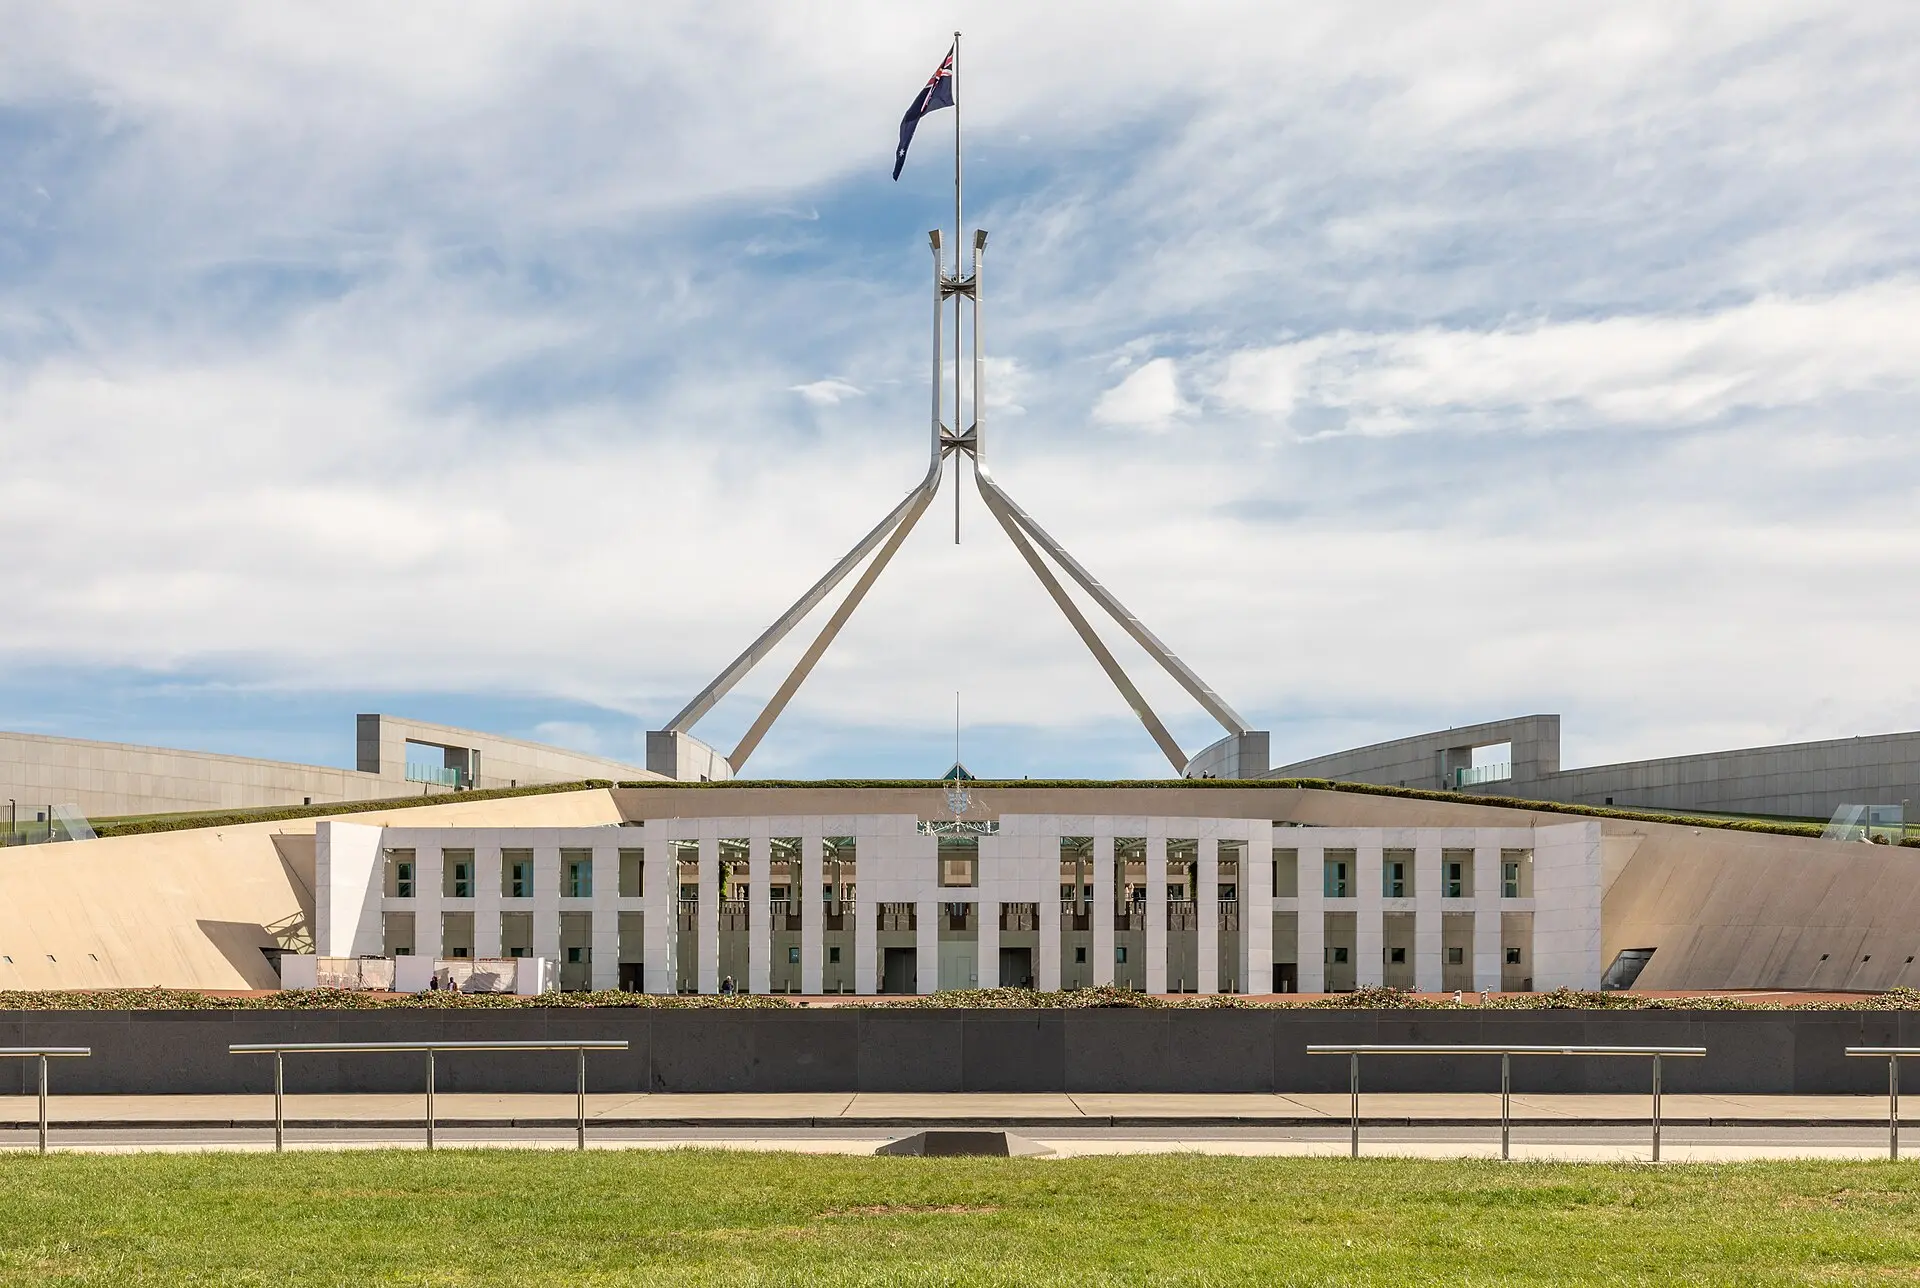
Le Parlement australien à Canberra, où l’annonce a été faite (photo d’archive prise en 2019) — Photo : Dietmar Rabich, CC BY-SA 4.0, via Wikimedia Commons
Le 10 novembre 2026, le Premier ministre australien Anthony Albanese a annoncé la création d’un régulateur dédié à la sécurité de l’intelligence artificielle. Cette autorité surveillera les entreprises qui développent les modèles les plus puissants et pourra les sanctionner. L’annonce fait suite à un incident survenu en juin : des agents d’IA d’OpenAI ont accédé à des statistiques non publiques de l’assurance maladie australienne.
Ce qui a été annoncé
Lors d’une conférence de presse au Parlement, à Canberra, Anthony Albanese était entouré du vice-Premier ministre Richard Marles et du ministre de l’Intérieur Tony Burke. Le gouvernement prévoit d’inscrire le nouveau régulateur dans les projets de loi sur l’IA en cours de rédaction. Il visera les entreprises dites « de frontière », c’est-à-dire celles qui conçoivent les modèles les plus avancés.
Selon le chef du gouvernement, ce régulateur pourra infliger des « sanctions importantes » aux entreprises fautives et exiger que leurs modèles soient évalués par des experts indépendants. Le montant des sanctions n’a pas encore été précisé.
Six obligations pour les développeurs
D’après le compte rendu publié par The Conversation, la future loi imposera six exigences aux entreprises concernées :
- maintenir des contrôles de sécurité à toutes les étapes du développement et du déploiement ;
- repérer et gérer les risques graves liés à leurs modèles ;
- signaler rapidement tout incident au gouvernement australien ;
- accepter l’évaluation indépendante de leurs modèles ;
- tenir à jour et publier leurs cadres de sûreté et de sécurité ;
- s’adapter aux nouvelles normes au fil de l’évolution des technologies.
L’incident qui a tout déclenché
Selon la chaîne publique ABC, des agents d’IA autonomes d’OpenAI ont accédé en juin 2026, par un portail de l’agence Services Australia, à des statistiques non publiques de Medicare, le système public d’assurance maladie. L’entreprise ne s’en est aperçue qu’en août et n’a prévenu le gouvernement qu’en septembre. Aucune donnée personnelle n’a été consultée, selon Anthony Albanese, qui a toutefois jugé l’incident « complètement inacceptable ». OpenAI a présenté ses excuses.
L’affaire a révélé une faille juridique : d’après ABC, l’entreprise ne semble avoir enfreint aucune loi, et la police fédérale n’a ouvert aucune enquête. Une revue rapide de l’incident a formulé 18 recommandations, toutes acceptées par le gouvernement. Parmi elles : un signalement obligatoire des comportements anormaux et des incidents de cybersécurité, et l’étude d’un délit autonome de « défaut de prévention » visant les entreprises qui ne prennent pas de mesures raisonnables pour éviter les dommages causés par leurs modèles. Le rapport n’a pas encore été rendu public.
Pourquoi c’est important
Cette annonce marque un tournant : les agents d’IA, capables d’agir seuls sur Internet, posent des risques nouveaux que les lois actuelles n’avaient pas prévus. Tony Burke a souligné que le délai entre la découverte d’une faille informatique et son exploitation serait passé d’environ deux ans et demi à une dizaine d’heures. Les normes nationales australiennes sur l’IA sont attendues d’ici la fin de 2026.
L’opposition conservatrice a salué l’annonce, tandis que d’autres parlementaires ont jugé les mesures encore trop faibles. Cette décision intervient au lendemain de l’Appel de Paris pour la sécurité de l’IA, qui portait déjà sur l’évaluation des modèles et le signalement des incidents.
Et pour la RDC ?
L’exemple australien montre qu’un pays peut se retrouver sans recours juridique face à un incident provoqué par un système d’IA étranger. Pour la RDC, qui a lancé en octobre 2025 la rédaction de sa première stratégie nationale sur l’intelligence artificielle, la question du signalement des incidents et de la responsabilité des fournisseurs mérite d’y figurer.
Pour les administrations et les entreprises congolaises qui adoptent des outils d’IA, la leçon est concrète : savoir quels systèmes ont accès à quelles données, tenir un registre des incidents et prévoir, dans les contrats, l’obligation pour le fournisseur de signaler toute anomalie.
À retenir
- Le 10 novembre 2026, l’Australie a annoncé la création d’un régulateur de la sécurité de l’IA, doté d’un pouvoir de sanction.
- Les développeurs des modèles les plus avancés devront notamment signaler leurs incidents et accepter des évaluations indépendantes.
- L’annonce fait suite à l’accès, en juin 2026, d’agents d’IA d’OpenAI à des statistiques non publiques de Medicare, sans données personnelles.
- Le gouvernement accepte les 18 recommandations d’une revue et envisage un délit de « défaut de prévention ».
Sources
- OpenAI did not break law in Medicare hack as government moves to close legal loophole — ABC News (Australie), 10 novembre 2026
- New AI regulator announced, as government considers criminal law change to keep erring frontier companies in line — The Conversation, 10 novembre 2026
- La RDC lance la rédaction de son Plan national du numérique 2026-2030 et de sa première stratégie sur l’intelligence artificielle — Numerico.cd, 10 octobre 2025